Новый аппаратный метод добавляет условие синхронизации для декодирования зашифрованной информации
Некоторая информация, такая как экзаменационные вопросы или цены предложений, должна оставаться нечитаемой до оговоренного времени, даже если она уже была доставлена. Исследователи KAIST использовали изменения электрического тока внутри полупроводника для разработки шифрования, при котором информация раскрывается только по истечении определенного периода времени или может быть правильно прочитана только в определенное время. В дополнение к ключу, необходимому для восстановления исходной информации, технология добавляет второе условие: когда информация будет считана.
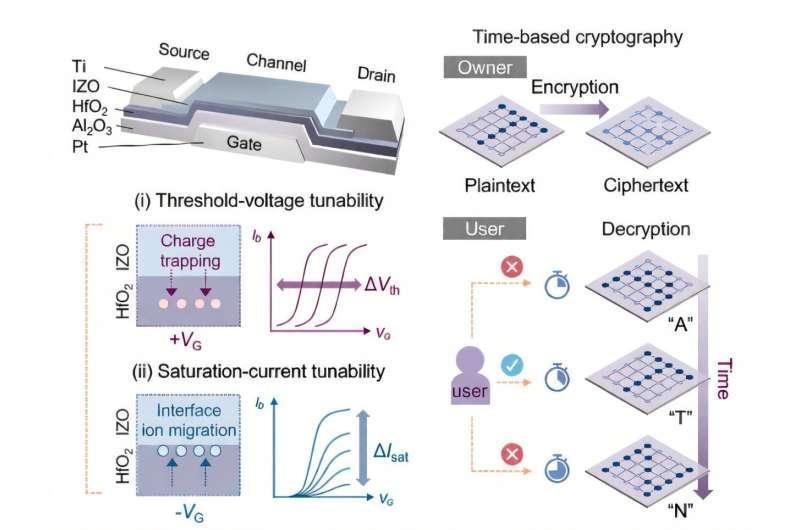
Исследовательская группа под руководством профессора Кьюнг Мин Ким из факультета материаловедения и инженерии разработала программируемый оксидный транзистор с двумя состояниями (DUPOT) - единое устройство, в котором долговременной и кратковременной памятью можно управлять независимо. Затем команда использовала транзистор для реализации криптографии, основанной на времени.
Исследование, в котором первым автором был кандидат наук Хуису Но с факультета материаловедения и инженерии, а Ким - автор-корреспондент, было опубликовано онлайн в журнале Advanced Materials 10 сентября 2026 года.
Часы устанавливаются в двух состояниях памятиМетоды шифрования, использующие время в качестве условия доступа к информации, были изучены ранее. Отличительной особенностью этого исследования является то, что время, в течение которого информация может быть считана, определяется физическими изменениями внутри самого полупроводника, а не только внешними часами или программным обеспечением.
Чтобы добиться этого, исследователи внедрили два типа памяти в один транзистор: долговременную память, которая сохраняется в течение длительного периода, и кратковременную память, которая меняется с течением времени. Команда использовала длительное состояние, чтобы задать исходное значение для информации, и изменяющееся во времени состояние, чтобы контролировать появление целевой информации.
Обычные транзисторы памяти хранят информацию главным образом путем изменения порогового напряжения, при котором начинает протекать ток. DUPOT, напротив, может независимо регулировать как пороговое напряжение, так и ток насыщения, уровень тока, поддерживаемый при фиксированных условиях эксплуатации. В результате напряжение, при котором начинает протекать ток, и величина протекающего тока могут устанавливаться отдельно.
Эти два состояния создаются разными механизмами. Когда к затвору, клемме, управляющей током, подается положительное напряжение, электроны попадают в ловушку оксида гафния (hfo₂), изолирующего слоя, который с трудом проводит электричество. Это приводит к сдвигу порогового напряжения. Поскольку это состояние сохраняется в течение длительного времени, оно служит долговременной памятью.
Когда на затвор подается отрицательное напряжение, ионы кислорода (электрически заряженные частицы кислорода) перемещаются к границе раздела между изолирующим слоем и каналом, по которому протекает ток, что уменьшает ток насыщения. После снятия напряжения ионы кислорода постепенно перераспределяются, и ток восстанавливается. Команда использовала это изменение в качестве кратковременной памяти.
Timed readouts reveal different patternsUsing several transistors, the researchers configured how the current changed over time and set a readout criterion for each device to demonstrate two encryption methods.
In time-release encryption, information appears only after a certain amount of time has passed. In the experiment, the difference in current between the target pattern and the background grew over time, and the letter "T" became readable after 8.4 seconds.
In time-bound encryption, the correct information can be read only within a specified time window. In the experiment, a decoy pattern, the letter "K," appeared at 1.5 seconds, while the target letter "T" appeared at the designated time of 37 seconds. The same array therefore displays different information depending on when it is read. These time points were chosen for the experiment.
Separate time conditions for cloud dataThe team also proposed an encryption method for cloud environments, in which data are stored on remote servers accessed over the internet. In this method, different time conditions are applied to the ciphertext stored in the cloud and to the decryption key held by the user.
Ciphertext is data that has been converted into a form in which the original information cannot be recognized, and a decryption key is the information needed to convert it back. In a demonstration using the device array, the researchers restored the original information by combining the ciphertext and the key that matched each time condition.
Security limits and device developmentThe study shows that a semiconductor can do more than store information: it can also determine when that information is read. The technology could be used to protect information that must not be disclosed before a certain time or that must be readable only under specific time conditions. However, the technology cannot revoke access to copies of information that have already been obtained.
"The significance of this work is that long-lasting memory and time-varying memory can each be controlled independently within a single transistor and used for time-based encryption," said Kim. Kim added that the team plans to build on the time-dependent changes of the semiconductor itself to develop the technology further for cloud and smart-device security, as well as for a range of information-processing technologies.
The current study has demonstrated the feasibility of time-based encryption at the array level. The team plans to lower the operating voltage and improve device-to-device uniformity and consistency over repeated operating cycles, so that the devices can work stably in a variety of environments.
The researchers then aim to extend the technology to time-based security and to neuromorphic devices, which mimic how neurons in the brain work and connect.
>